
Lăng Thị Cẩm Nhung
Intern
Sơ đồ hệ thống:
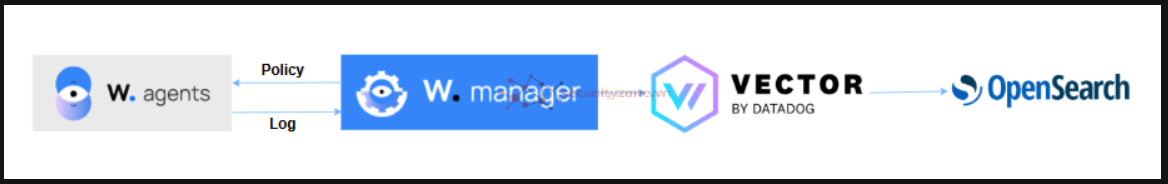
I. Cài đặt Wazuh agent trên Windows server, và đẩy AD logs lên Wazuh manager
1. Install Wazuh agent
Truy cập link để tải file cài đặt: https://packages.wazuh.com/4.x/windows/wazuh-agent-4.12.0-1.msi
Sau khi cài xong start dịch vụ: Mở command prompt quyền admin và chạy lệnh
NET START Wazuh
Dừng dịch vụ chạy lệnh:
NET STOP Wazuh
Cấu hình agent nằm ở file: C:\Program Files (x86)\ossec-agent\ossec.conf
Mở file đầu tiên kết nối tới server:
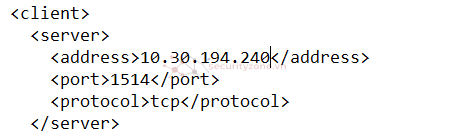
Sau khi chỉnh sửa lưu file và khởi động lại dịch vụ:
NET stop Wazuh
NET Start Wazuh
2. Cấu hình đẩy log
- Cài đặt AD trên window server tại link sau: https://securityzone.vn/t/cai-at-windows-active-directory-server-va-thu-thap-application-log.12599/
- Đầu tiên đảm bảo AD sinh logs:
Trên Domain Controller (Windows Server AD) mở Group Policy Management (gpmc.msc)
Trong cửa sổ Group Policy Management mở Forest: <tên domain> -> Domains -> <tên domain> -> Group Policy Objects
Chọn Default Domain Controllers Policy -> Edit
Trong cửa sổ GPO Editor truy cập theo thứ tự sau:
Computer Configuration
└── Policies
└── Windows Settings
└── Security Settings
└── Advanced Audit Policy Configuration
Bật log các mục:
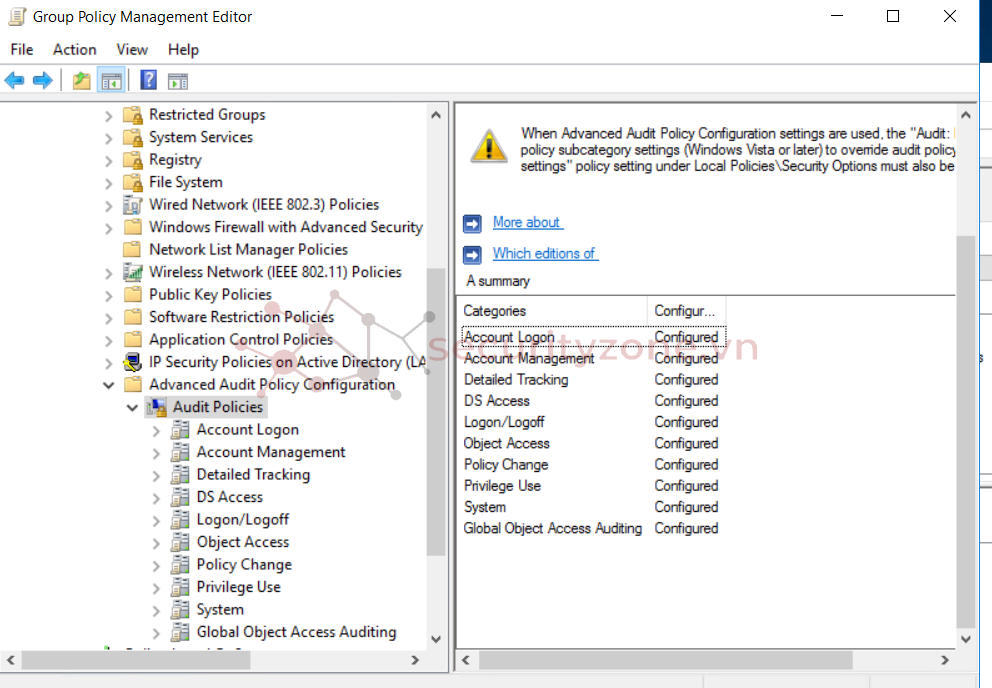
Sau khi bật, chạy lệnh gpupdate /force
- Trên Wazuh manager triển khai policy thu thập log xuống cho AD
Tạo group mới dành cho AD:
sudo mkdir -p /var/ossec/etc/shared/ad_servers
Tao file policy cho agent:
<agent_config>
<!-- AD logs -->
<localfile>
<location>Security</location>
<log_format>eventchannel</log_format>
<query>Event/System[
EventID=4624 or
EventID=4625 or
EventID=4720 or
EventID=4726 or
EventID=4728 or
EventID=4729 or
EventID=4732 or
EventID=4733 or
EventID=4740 or
EventID=4767
]</query>
</localfile>
<labels>
<label key="group">AD_server</label>
</labels>
</agent_config>
=> Đây là các event phổ biến liên quan đến Active Directory (user login, account lock, group changes, password reset, …)
Thêm AD server vào group:
sudo /var/ossec/bin/agent_groups -a -i 005 -g ad_servers
Áp dụng chính sách lên agent:
sudo /var/ossec/bin/agent_groups -s -i 005
- Trên Agent, Khởi động lại Wazuh Agent:
NET stop wazuh
NET start Wazuh
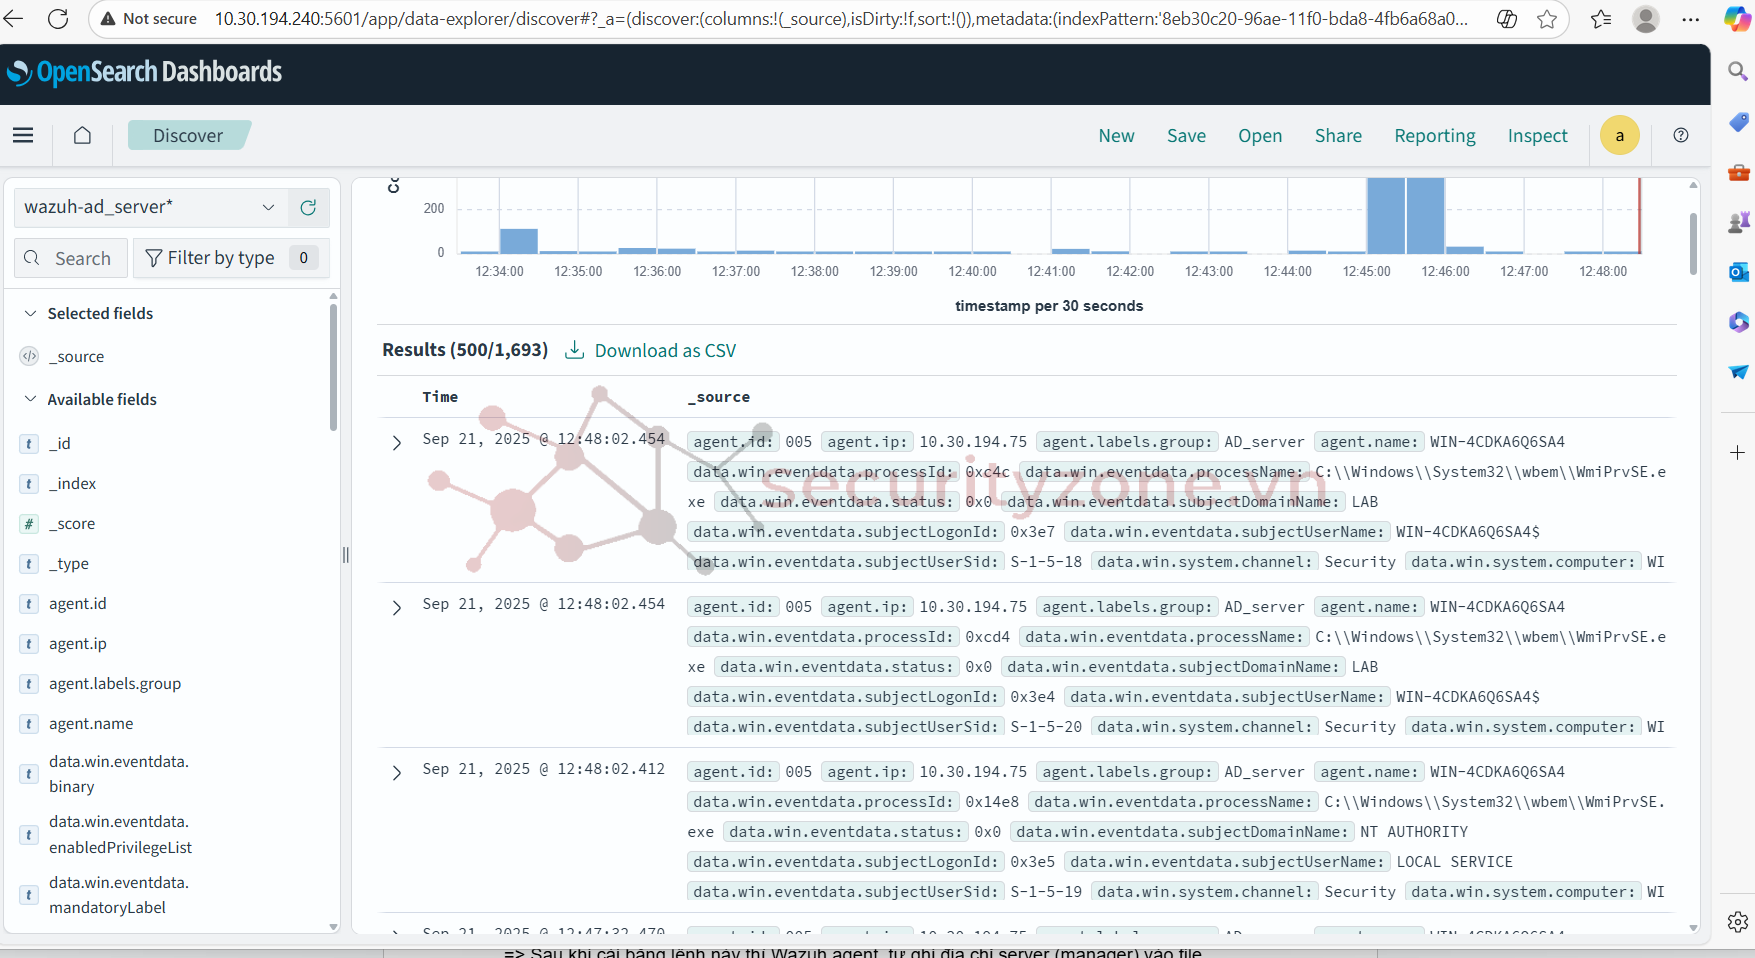
- Vào opensearch Dashboard tạo index pattern mới cho AD sever để xem logs:
II. Cài đặt Wazuh agent trên Ubuntu linux và đẩy OS logs lên Wazuh manager:
1. Install Wazuh agent
curl -s https://packages.wazuh.com/key/GPG-KEY-WAZUH | \
sudo gpg --no-default-keyring --keyring gnupg-ring:/usr/share/keyrings/wazuh.gpg --import
sudo chmod 644 /usr/share/keyrings/wazuh.gpg
echo "deb [signed-by=/usr/share/keyrings/wazuh.gpg] https://packages.wazuh.com/4.x/apt/ stable main" | sudo tee /etc/apt/sources.list.d/wazuh.list
sudo apt-get update
WAZUH_MANAGER="10.30.194.240" WAZUH_AGENT_GROUP="ubuntu-agent-cn" apt-get install wazuh-agent
=> Sau khi cài bằng lệnh này thì Wazuh agent tự ghi địa chỉ server (manager) vào file config /var/ossec/etc/ossec.conf. Nếu muốn đổi sang server khác, hay muốn thêm server để gửi log thì vào file cấu hình này, sau khi thay đổi file lưu file và chạy lệnh : sudo systemctl restart wazuh-agent
sudo systemctl daemon-reload
sudo systemctl enable wazuh-agent
sudo systemctl start wazuh-agent
2. Cấu hình đẩy log
Cấu hình đẩy OS log từ ubuntu tới Wazuh manager
- Tạo group trên Wazuh manager dành cho linux server:
sudo mkdir -p /var/ossec/etc/shared/linux_servers
- Chỉnh sửa file Policy cho agent: /var/ossec/etc/shared/linux_servers/agent.conf
<agent_config>
<localfile>
<location>/var/log/syslog</location>
<log_format>syslog</log_format>
</localfile>
<localfile>
<location>/var/log/auth.log</location>
<log_format>syslog</log_format>
</localfile>
<!-- Log kernel -->
<localfile>
<location>/var/log/kern.log</location>
<log_format>syslog</log_format>
</localfile>
<!-- Boot & kernel messages -->
<localfile>
<location>/var/log/dmesg</location>
<log_format>syslog</log_format>
</localfile>
<localfile>
<location>/var/log/daemon.log</location>
<log_format>syslog</log_format>
</localfile>
<localfile>
<location>/var/log/audit/audit.log</location>
<log_format>audit</log_format>
</localfile>
<labels>
<label key="group">linux_server</label>
</labels>
- Thêm agent vào group : sudo /var/ossec/bin/agent_groups -a -g linux_servers -i 003
- Trên Agent khởi động lại dịch vụ : sudo systemctl restart wazuh-agent
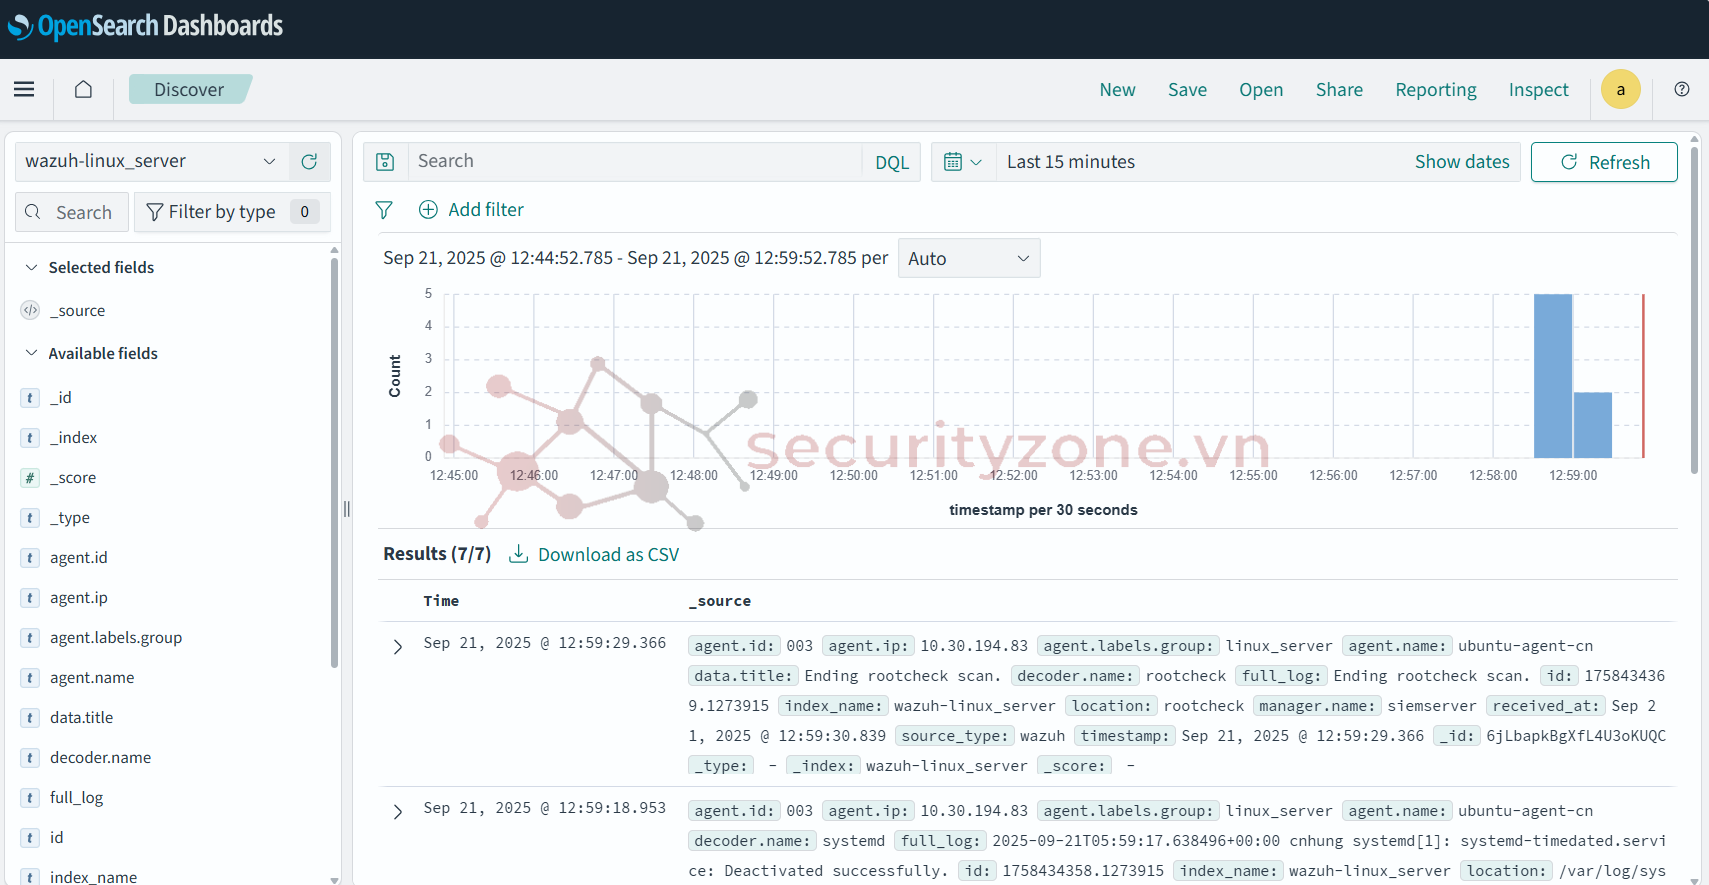
- Trên Opensearch Dashboard kiểm tra log hiển thị:
Bài viết liên quan
Được quan tâm
Bài viết mới